
2026년 9월의 드림핵 노트 🍂

안녕하세요, 드림핵입니다.
끝나지 않을 것만 같던 무더위가 물러가고, 어느새 아침저녁으로 찬 바람이 불어오는 9월🍂이었습니다.
갑작스럽게 선선해진 날씨에 일교차도 부쩍 커졌는데요. 드림핵 유저 여러분은 겉옷 하나씩 꼭 챙기시고, 환절기 감기 조심하시길 바랍니다.
9월의 드림핵 노트는 아래의 소식을 담고 있습니다!
신규 콘텐츠 공개! 🆕
📌 신규 Path, Zero-Knowledge Proofs와 함께 영지식 증명 Unit 2종 출시
📌 리눅스 커널 - LPE via AAW, Game Reversing, SMT Solvers, JWT, Uniswap V4 Unit 출시
기능 업데이트 및 오탈자 수정도 담고 있으니, 이번 달의 드림핵 노트도 많이 확인해 주시길 바랍니다!
──────────────────────────────────────────────────────────
신규 콘텐츠 공개! 🆕
이번 달 드림핵에서 소개드릴 신규 콘텐츠는 총 7가지입니다!
리눅스 커널 익스플로잇부터 게임 리버싱, 웹, 디파이까지 다양한 분야의 Unit이 추가되었고, 영지식 증명을 다루는 새로운 Path도 함께 공개됩니다. 하나하나 차근차근 소개해 드리도록 하겠습니다!
리눅스 커널 - LPE via AAW Unit 에서는 리눅스 커널에서 임의 주소 쓰기로 modprobe_path와 core_pattern을 덮어써 루트 권한을 얻는 방법을 학습합니다.
- 이런 내용을 배워요
- 리눅스 커널에서 임의 주소 쓰기 취약점을 권한 상승에 활용하는 원리
- 모듈 로드 프로그램의 경로를 저장하는
modprobe_path를 덮어쓰는 권한 상승 기법 AF_ALG소켓과bind()를 이용해 커널의 모듈 로드를 유도하는 방법- 프로세스의 메모리 상태를 저장하는 코어 덤프(Core Dump) 설정인
core_pattern을 덮어쓰는 권한 상승 기법 - 예제 드라이버와 PoC 코드를 이용한 실습
- 이런 분께 추천해요
- 리눅스 커널의 임의 주소 쓰기 취약점을 권한 상승으로 연결하는 방법을 배우고 싶은 분
modprobe_path와core_pattern을 이용한 커널 익스플로잇을 직접 실습하고 싶은 분
- 이런 선수 지식이 필요해요
- C 언어에 대한 이해
- 리눅스 커널 모듈과 디바이스 드라이버의
ioctl()인터페이스에 대한 기초 지식
- 이런 환경을 기준으로 설명해요
- x86-64 리눅스 커널과 QEMU 가상 머신 환경
- x86-64 CPU를 갖춘 host 환경
Game Reversing Unit 에서는 복잡한 게임 바이너리를 분석하는 방법을 익히고 패치 및 후킹을 통한 치트 구현을 학습합니다.
- 이런 내용을 배워요
- 복잡하고 큰 게임 바이너리를 분석하는 전략
- 패치 및 후킹으로 치트를 구현하는 방법
- 실습용으로 제작된 게임을 대상으로 한 게임 분석 및 치트 구현 실습
- 이런 분께 추천해요
- 게임 해킹을 직접 실습하며 익히고 싶은 분
- 복잡하고 큰 바이너리를 분석하는 방법을 익히고 싶은 분
- 보다 복잡한 게임 치트를 구현해보고 싶은 분
- 이런 선수 지식이 필요해요
- 리버스 엔지니어링에 대한 기초 지식
- 정적 분석 도구 및 디버거 사용 역량
- 패치 및 후킹 수행 역량
- 이런 환경을 기준으로 설명해요
- x86-64 Windows 11
SMT Solvers Unit 에서는 복잡한 조건식의 해를 찾는 SMT 솔버의 활용법을 실습과 함께 학습합니다.
- 이런 내용을 배워요
- SMT 솔버의 개념과 실생활에 사용되는 예시
- Z3 Theorem Prover를 이용해 문제를 해결하는 방법
- 이런 분께 추천해요
- 리버스 엔지니어링 챌린지를 해결하는 데 도움이 되는 도구를 찾고 싶은 분
- SMT 솔버를 사용한 문제 해결 전략을 알아보고 싶은 분
- 이런 선수 지식이 필요해요
- 기초적인 Python 사용법
- 기초적인 수학 및 논리 연산에 대한 이해
- 이런 환경을 기준으로 설명해요
- x86-64 아키텍처 기반 리눅스 환경
JWT Unit 에서는 JWT의 구조와 서명을 이해하고, 서명과 검증 키를 노리는 공격과 방어를 학습합니다.
- 이런 내용을 배워요
- 세션 기반 인증의 한계와, 한번 발급한 토큰을 무효화할 수 없다는 JWT의 트레이드오프
- 수학 없이 개념으로 짚는 해시·HMAC·RSA 서명, 그리고 HS256·RS256의 선택
- Header·Payload·Signature 구조와 base64url 인코딩, 등록된 클레임
- 서명을 무력화하는 alg 조작 공격(alg: none, alg confusion)과 그 방어
- 검증 키를 공격자 것으로 바꾸는 jwk·jku·kid 공격과 그 방어, 라이브러리가 막아 주지 못하는 지점
- 가상 서비스 Dreamshop의 토큰을 직접 위조해 관리자 권한을 얻는 실습
- 이런 분께 추천해요
- 쿠키와 세션 기반 인증은 알지만, JWT는 아직 다뤄 보지 않은 웹 해킹 학습자 분
- 서비스에 JWT를 쓰면서 그 검증을 라이브러리에 맡겨 온 백엔드 개발자 분
- 이런 선수 지식이 필요해요
- HTTP 요청과 응답, 쿠키와 세션 기반 인증의 동작 방식
- base64 인코딩의 개념
- 간단한 Python 코드 독해와 가상 환경·터미널 사용
Uniswap V4 Unit 에서는 유니스왑 V4의 Singleton 구조와 Flash Accounting, 훅을 분석하고, V4 기반 디파이에서 발생하는 보안 취약점을 학습합니다.
- 이런 내용을 배워요
- 유니스왑(Uniswap) V4의 등장 배경과 V3 대비 주요 변화점
- 모든 풀을 하나의 PoolManager에서 관리하는 Singleton 구조와 PoolKey, PoolId 기반 풀 식별
- Flash Accounting의 델타 기록과 정산 불변식, 잠금 패턴과 unlock 콜백
- 네이티브 ETH와 ERC-20을 함께 다루는 Currency 타입과 정산 방식
- 훅(Hooks)으로 풀 동작을 확장하는 구조와 권한 플래그, 동적 수수료
- 유니스왑 V4의 훅과 정산 구조에서 발생하는 대표적인 취약점 패턴과 익스플로잇
- 이런 분께 추천해요
- 유니스왑 V4의 내부 동작을 코드 수준에서 이해하고 싶은 분
- 유니스왑 V4의 Singleton, Flash Accounting, 훅 구조를 깊이 이해하고 싶은 분
- Audit Contest에서 디파이 취약점을 찾기 위한 기반 지식을 쌓고 싶은 분
- 이런 선수 지식이 필요해요
- 기초적인 Solidity 문법과 스마트 컨트랙트에 대한 이해
- ERC-20과 ERC-721 토큰 표준에 대한 이해
- Foundry(forge, cast) CLI 사용 경험
- AMM 프로토콜과 유니스왑 V3에 대한 이해
- 이런 환경을 기준으로 설명해요
- 이더리움에 배포된 유니스왑 V4의 Solidity 컨트랙트
- Foundry 기반 스마트 컨트랙트 분석 환경
비밀을 드러내지 않고도 사실을 증명하는, 현대 암호학의 핵심 연구 주제 영지식 증명을 다루는 신규 Path, Zero-Knowledge Proofs 가 추가됩니다!
Zero-Knowledge Proofs 에서는 영지식 증명(ZKP)의 기본 개념과 주요 증명 프로토콜의 설계 원리를 단계적으로 학습합니다. 완전성, 건전성, 영지식성과 다양한 보안 가정을 바탕으로 영지식 증명 시스템의 구조와 안전성을 이해할 수 있습니다.
Introduction to Zero-Knowledge Proofs Unit 에서는 영지식 증명의 기본 개념을 이해하고, 다양한 예시를 통해 완전성, 건전성, 영지식성의 의미를 학습합니다.
- 이런 내용을 배워요
- 영지식 증명의 기본 개념
- 완전성, 건전성, 영지식성에 대한 이해
- 영지식 증명의 대표적인 활용 사례
- 이런 분께 추천해요
- 영지식 증명의 개념을 가볍게 이해하고 싶은 분
- 개인정보 보호와 블록체인 등에 활용되는 영지식 증명의 기초를 다양한 예시를 통해 학습하고 싶은 분
- 영지식 증명 심화 강의를 듣기 전에 전체 흐름을 잡고 싶은 분
- 이런 선수 지식이 필요해요
- 암호학 기초 이론에 대한 이해
Σ-프로토콜 & Fiat-Shamir 변환 Unit 에서는 Schnorr 증명을 바탕으로 Σ-프로토콜의 구조와 성질을 이해하고, 지식 증명과 Fiat-Shamir 변환의 원리를 학습합니다.
- 이런 내용을 배워요
- Schnorr 증명과 Σ-프로토콜의 구조 및 성질
- Proof of Knowledge와 extractor를 통한 지식 증명의 이해
- Fiat-Shamir 변환을 통한 비대화형 증명 구성의 원리
- 이런 분께 추천해요
- 암호학 기초를 바탕으로 더 심화된 주제를 학습하고 싶은 분
- Schnorr 증명과 Σ-프로토콜의 구조 및 보안 성질을 학습하고 싶은 분
- Fiat-Shamir 변환을 통해 대화형 증명을 비대화형으로 변환하는 원리를 이해하고 싶은 분
- 이런 선수 지식이 필요해요
- 암호학 기초 이론에 대한 이해
- 영지식 증명의 기본 개념
이렇게 9월에 공개된 총 7종의 유닛을 소개해 드렸습니다!
위 내용들을 간단하게 요약해 드릴테니, 참고해서 학습해 보세요!
-
리눅스 커널 - LPE via AAW Unit 에서는 리눅스 커널에서 임의 주소 쓰기로
modprobe_path와core_pattern을 덮어써 루트 권한을 얻는 방법을 학습합니다. -
Game Reversing Unit 에서는 복잡한 게임 바이너리를 분석하는 방법을 익히고 패치 및 후킹을 통한 치트 구현을 학습합니다.
-
SMT Solvers Unit 에서는 복잡한 조건식의 해를 찾는 SMT 솔버의 활용법을 실습과 함께 학습합니다.
-
JWT Unit 에서는 JWT의 구조와 서명을 이해하고, 서명과 검증 키를 노리는 공격과 방어를 학습합니다.
-
Uniswap V4 Unit 에서는 유니스왑 V4의 Singleton 구조와 Flash Accounting, 훅을 분석하고, V4 기반 디파이에서 발생하는 보안 취약점을 학습합니다.
-
Introduction to Zero-Knowledge Proofs Unit 에서는 영지식 증명의 기본 개념을 이해하고, 다양한 예시를 통해 완전성, 건전성, 영지식성의 의미를 학습합니다.
-
Σ-프로토콜 & Fiat-Shamir 변환 Unit 에서는 Schnorr 증명을 바탕으로 Σ-프로토콜의 구조와 성질을 이해하고, 지식 증명과 Fiat-Shamir 변환의 원리를 학습합니다.
CTF News 📰
시스템 해킹이나 디지털 포렌식 분야에 관심이 있으신가요?
대한민국 디지털 포렌식 1위 GMDSOFT에 최고의 조건으로 함께할 수 있는 절호의 기회, 2026 GMDSOFT 채용연계형 CTF가 진행되고 있습니다!
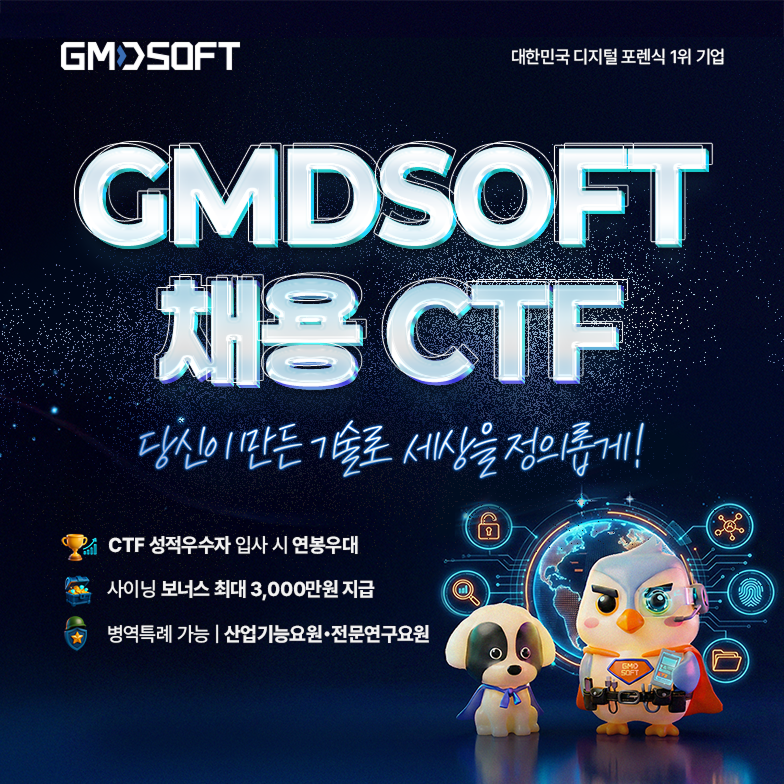
사이닝 보너스, 연봉 우대와 같은 특혜는 물론, 병역특례까지.
좋은 처우와 성장의 기회를 놓치지 마시길 바랍니다!
자세한 내용과 참여 방법은 아래 링크에서 확인해주세요!
🔗 2026 GMDSOFT 채용연계형 CTF 확인하러 가기
그 외 업데이트
🎺 Reverse Engineering Path가 Windows뿐 아니라 Linux 환경까지 다룰 수 있도록 개편되었습니다. 기존에 없던 Linux 메모리 레이아웃과 GDB Unit이 Path 구성에 포함되었습니다.
🎺 Wargame 해킹을 처음 접하는 분들도 더 쉽게 워게임을 시작할 수 있도록 새싹 문제를 개편했습니다.기존보다 쉬운 난이도의 문제를 추가하고, 문제 설명과 풀이 흐름도 초보자 기준에 맞게 개선했습니다. 처음 워게임을 시작한다면 새싹 문제부터 차근차근 도전해보세요! 새롭게 추가된 새싹 문제도 함께 풀어보세요.
- https://dreamhack.io/wargame/challenges/3046
- https://dreamhack.io/wargame/challenges/3137
- https://dreamhack.io/wargame/challenges/3139
🐛 프롬프트 엔지니어링 일부 링크의 오류를 수정했습니다.
🐛 부동소수점 일부 코드가 정상적으로 출력되지 않던 오류를 수정했습니다.
🐛 Exercise: SSRF 포트 찾기 코드가 정상적으로 작동하지 않던 오류를 수정했습니다.
강의 오탈자 제보
<V8 Exploit Technique> base_pointer와 external_pointer는 각각 0x2f와 0x34오프셋에 → external_pointer와 base_pointer는 각각 0x2c와 0x34오프셋에
<Exploit Tech: Command Injection> cmd_center은 [rbp-0x130]으로 확인됩니다. 따라서 cmd_center이 100바이트를 → center_name은 [rbp-0x130]으로 확인됩니다. 따라서 center_name이 100바이트를
<Exploit Tech: ROP x86> Analyiss and Design → Analysis and Design
<Exercise: Check Function Argument> 앞서 중단점을 설정한 0x4015d7 주소 → 앞서 중단점을 설정한 0x401612 주소
──────────────────────────────────────────────────────────
항상 감사합니다! 드림핵 노트를 통해서 보고 싶은 내용이 있다면 댓글로 알려주세요!
다음달 드림핵 노트에서 만나요!👋